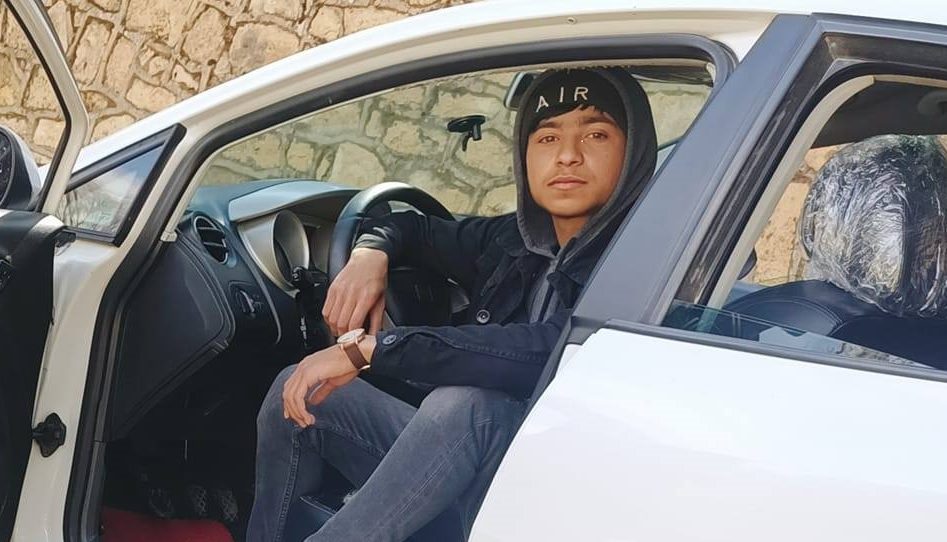
احتفت شركة “أبل” الأمريكية بالشاب الجزائري، عبد القادر معز، بعد أن كشف إحدى الثغرات الخطيرة في نظامها الأمني وأدرجت اسمه مرتين على قائمة الشرف الخاصة بها والتي تنشرها في موقعها الإلكتروني.
حيث ذكرت “أبل” في موقعها الإلكتروني للدعم التقني: “تنشر أبل هذه القائمة تقديراً وشكراً لأولئك الذين أبلغوا عن مشاكل أمنية محتملة في خوادم الويب الخاصة بنا”، وفق ما ذكرته وسائل إعلام جزائرية الأحد 21 أغسطس/آب 2022.
كما أوضحت الشركة أنها تنشر الثغرات المكتشفة كل 3 أشهر بعد تحديد المشكلة ومعالجتها، وأتبعتها بأسماء الأشخاص المبلغين عن الثغرات والذين كان من بينهم عبد القادر معز.
بينما كتب معز واصفاً الإنجاز الذي حققه: “الحمد لله الذي بنعمته تتم الصالحات حققت اليوم أحد أفضل الإنجازات خلال مسيرتي، التي سأفتخر بها لأنني استطعت فعلها مرتين”.
فيما أشاد مدونون ومغردون عبر منصات التواصل الاجتماعي بما فعله معز، ودعوا السلطات الجزائرية إلى الاهتمام أكثر بموهبته ورعايتها من أجل الاستفادة منها مستقبلاً.
كان عبد القادر معز نشر تدوينة، شهر يوليو/تموز الماضي، قال فيها إنه استطاع إثبات أن الثغرة حقيقية ولها تأثير، ووافقت شركة أبل عليها وصرفت له مكافأة مالية.
حيث حدد الهاكر الجزائري نوع الثغرات التي اكتشفها، وهي من نوع البرمجة العابرة للمواقع (Cross-site scripting) أو كما يعرف اختصاراً بـ”إكس إس إس” (xss).
يعمل هذا النوع من الهجمات على الأنظمة الحاسوبية، ونجدها خصوصاً في تطبيقات الإنترنت عبر ما يسمى البرمجة بالحقن، التي يلجأ فيها بعض القراصنة لإدخال بعض الجمل البرمجية للصفحات التي يستعرضها الآخرون.
كما يحاولون العبث ببعض المبادئ الرئيسية في النظام مثل تنظيم الدخول (Access Control)، أو محاولة الاستيلاء على معلومات حساسة ومهمة.
حسب الشرح الذي نشره عبد القادر معز، فإن الثغرتين استخدمتا التقنية نفسها، ولكن الثغرة الثانية والأخطر كانت تشمل حساب المشرف وليس حساب مستخدم عادي؛ مما أتاح له الوصول لمعلومات حساسة عن بعض المستخدمين.
تابع الشاب الجزائري على صفحته في موقع فيسبوك: “يبدو أن هذه الثغرات كانت في مواقع تابعة لأبل وليست خاصة بالهواتف أو الأجهزة الأخرى التابعة للشركة الأمريكية”.
يأتي هذا الكشف في الوقت الذي أوصت فيه أبل أصحاب بعض النسخ من هواتف “آيفون” وأجهزة “آيباد” اللوحية وحواسيب “ماك” بتحديث برنامج التشغيل الذي تشوبه ثغرة أمنية تتيح التحكّم بهذه الأجهزة.
طالت هذه المشكلة النسخة السادسة من هواتف “آيفون” والنسخ التالية وكلّ أجهزة “آيباد برو” والجيل الخامس من “آيباد” والأجيال اللاحقة وكلّ حواسيب “ماك”، وفق ما جاء في الموقع الإلكتروني للشركة الأمريكية.