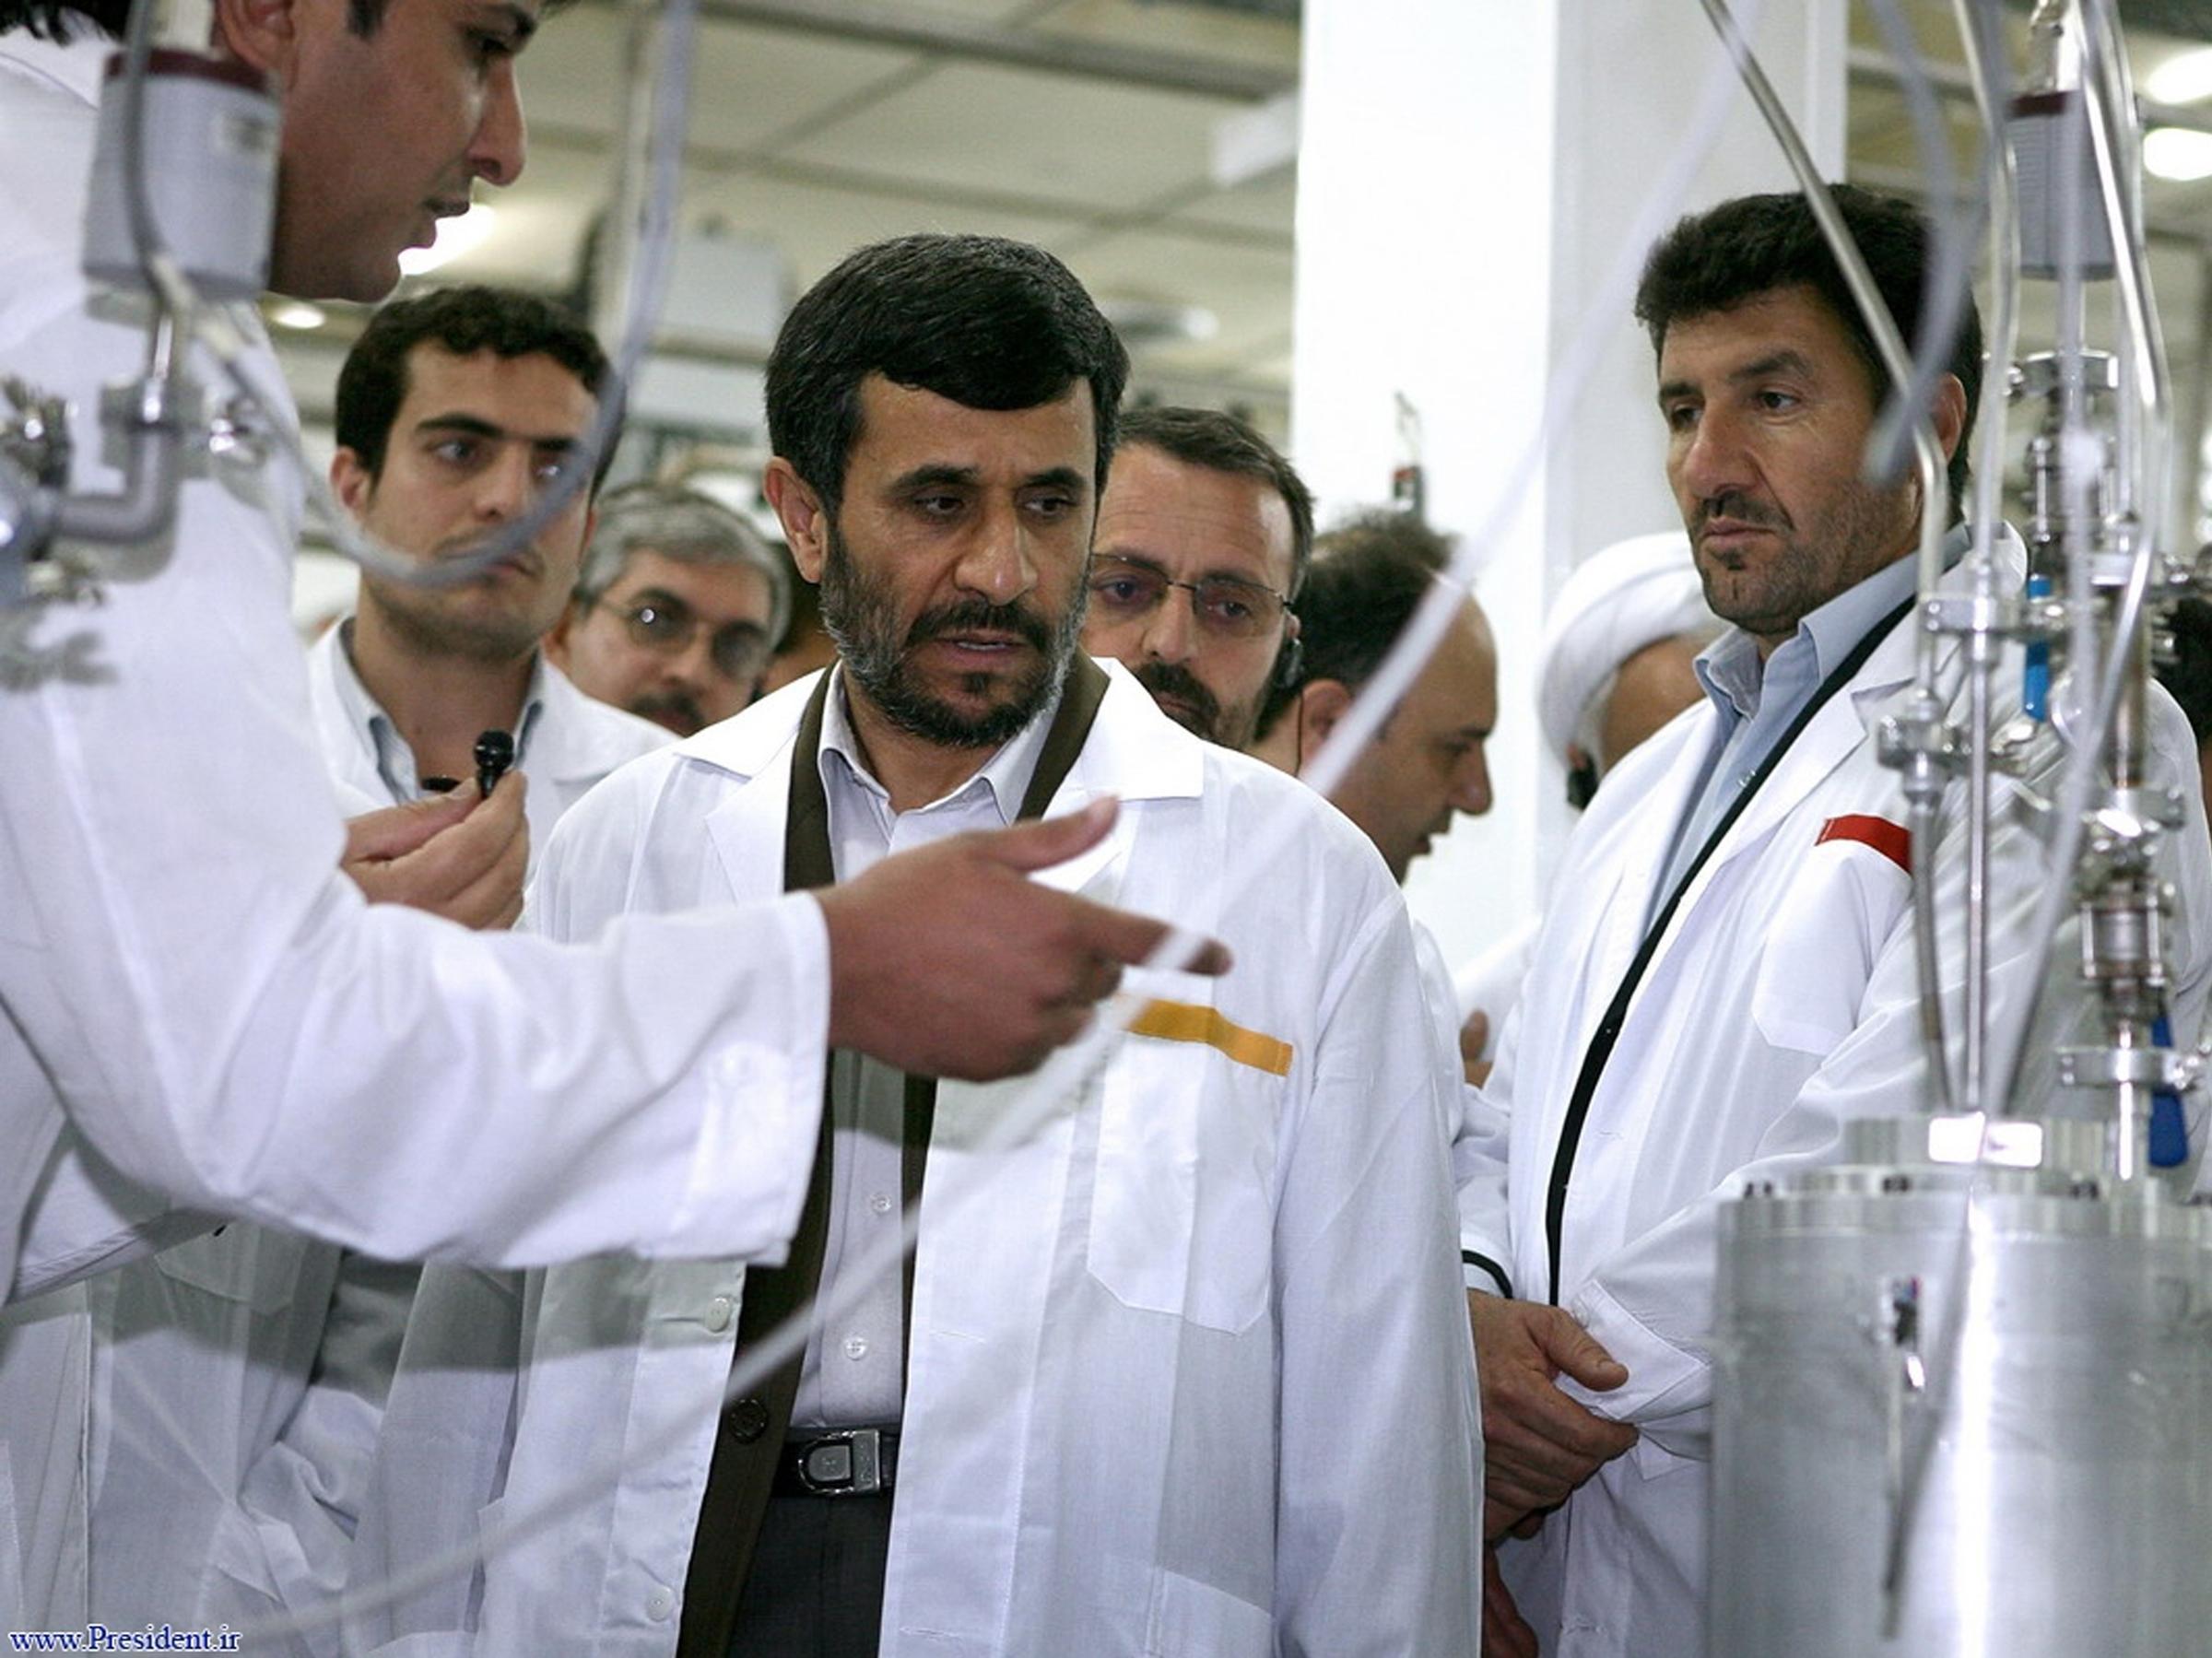
قالت صحيفة Haaretz الإسرائيلية إن مهندساً إيرانياً، جنّدته المخابرات الهولندية، سهّل إمكانية الوصول إلى مصنع التخصيب النووي الإيراني في مدينة نطنز، وهو ما سمح لوكالة الاستخبارات المركزية الأمريكية والاستخبارات الإسرائيلية بشن الهجوم السيبراني بفيروس ستكسنت (Stuxnet)، بحسب ما ذكر موقع Yahoo، الإثنين 2 سبتمبر/أيلول 2019.
ووفقاً للتقرير، نقلاً عن أربعة من ضباط الاستخبارات الذين لم يُكشف عن هويتهم، فإن الجاسوس الذي جنّدته وكالة الاستخبارات الهولندية AIVD “قدم بيانات مهمة” لضمان فاعلية البرمجيات الخبيثة، ثم “وفر وصولاً داخلياً في أمسّ الحاجة إليه” لإدخال فيروس ستكسنت على أنظمة كمبيوتر في نطنز “باستخدام ذاكرة بيانات فلاشية”.
واكتُشف ستكسنت، الذي يُعتقد على نطاق واسع أنه طُوّر على يد الولايات المتحدة والموساد الإسرائيلي، في عام 2010 بعد استخدامه لمهاجمة منشأة تخصيب اليورانيوم في نطنز.
وهو أول مثال معروف علنياً لفيروس إلكتروني يستخدم لمهاجمة الآلات الصناعية، وهي أجهزة الطرد المركزي في هذه الحالة.
فيما رفضت وكالة الاستخبارات المركزية، والموساد، ووكالة الاستخبارات الهولندية التعليق على تقرير موقع Yahoo.
تعاون استخباراتي أمريكي – هولندي
وفقاً للتقرير، تواصل ممثلو الموساد والاستخبارات الأمريكية مع الاستخبارات الهولندية في أواخر عام 2004، أي قبل ثلاث سنوات تقريباً من قيام طهران بتركيب أول مجموعة من أجهزة الطرد المركزي في نطنز في فبراير/شباط 2007.
وقال التقرير إن الجاسوس كان ميكانيكياً تابعاً لشركة من شركات الواجهة في نطنز، وهي واحدة من شركتين محليتين أسسهما الهولنديون.
وهو لم يكن المهندس المختص بتثبيت أجهزة الطرد المركزي التي استهدفها الهجوم، لكن أحد المصادر أخبر موقع Yahoo بأنه حصل على إمكانية الوصول لهذه الأجهزة ما أتاح له “جمع المعلومات” التي من شأنها السماح للمبرمجين “بتحديث الفيروس وفقاً لذلك”.
وبعد أن أصبح ستكسنت معروفاً بشكل علني في عام 2010، كانت هناك تقارير عن اعتقالات وإعدامات طالت الإيرانيين المشتبه في تسهيلهم للعملية. ووفقاً لمصدرين لدى Yahoo “كان هناك بالفعل خسائر في الأرواح”، لكن ما زال من غير الواضح ما إذا كان الجاسوس الهولندي واحداً ممن أعدموا.